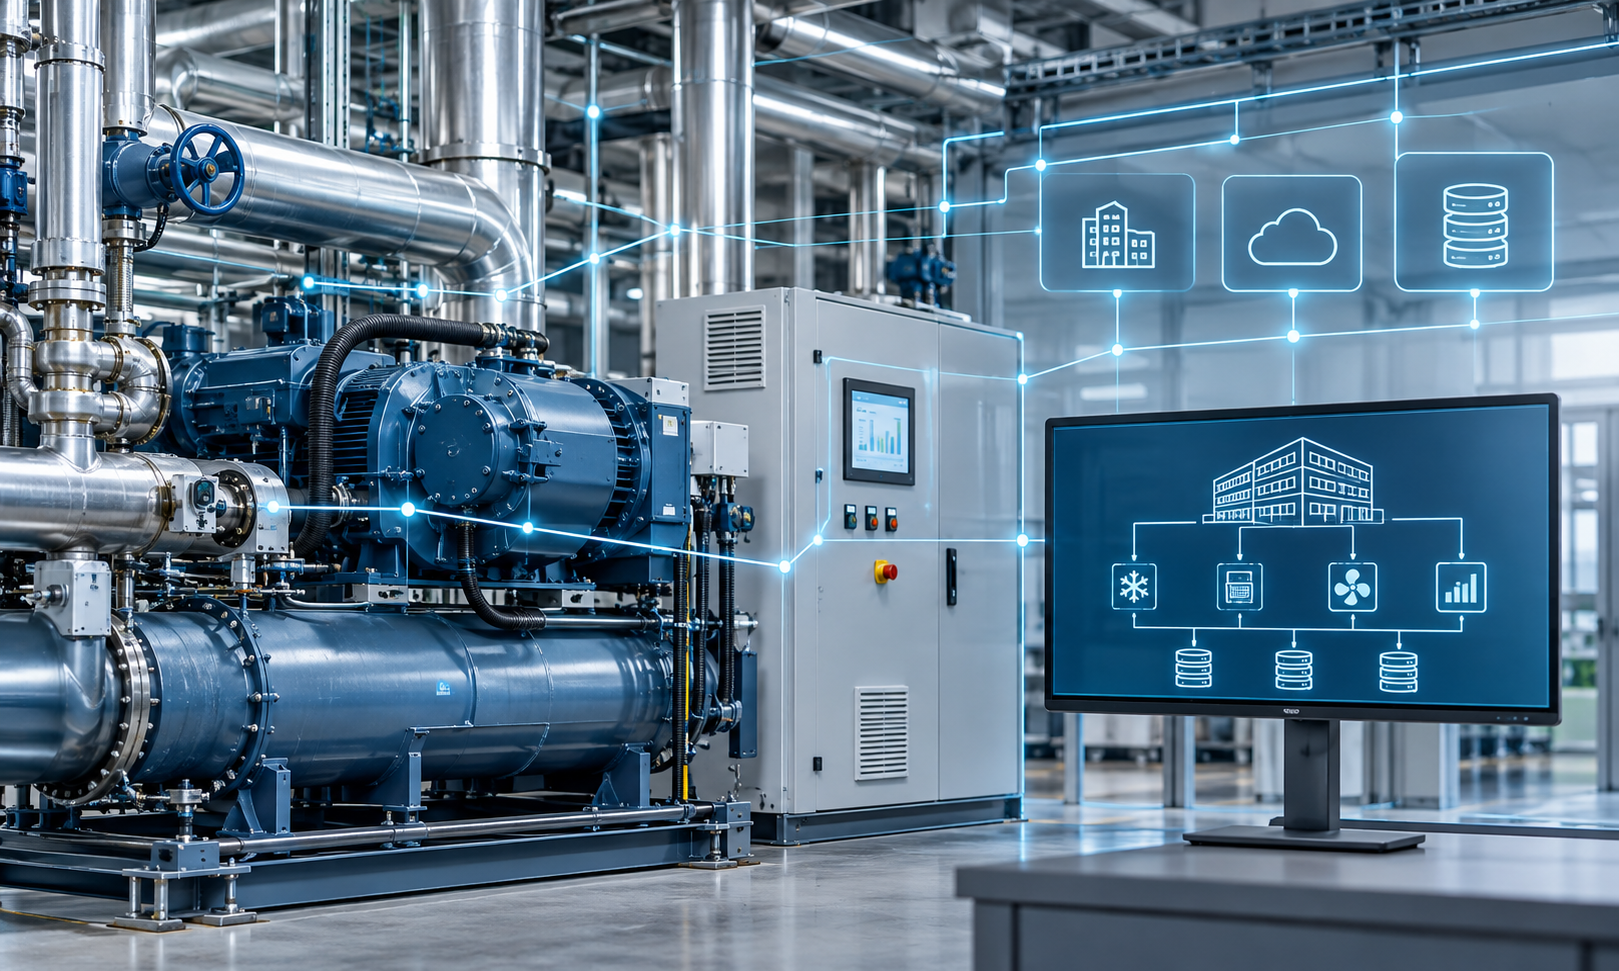
Kälteanlagen sind längst Teil vernetzter Gebäude- und IT-Strukturen. Damit wächst auch ihre digitale Angriffsfläche. Aktuelle Sicherheitshinweise zur Gebäudeautomations- und Gebäudemanagementplattform „Desigo“ von Siemens Desigo und zu Controllern der „AK-SM“-Familie von Danfoss zeigen, dass nicht nur einzelne Softwarefehler kritisch sind.
Ausgehend von den jüngsten Cyberattacken auf Kühlanlagen in französischen Supermärkten (siehe cci331953) steht bei Danfoss insbesondere die Controller-Familie „AK-SM“ im Mittelpunkt der aktuellen Diskussion um die Sicherheit vernetzter Kälteanlagen. Für ältere Softwarestände des „AK-SM 8xxA“ wurden unter anderem eine mögliche Befehlsinjektion mit entfernter Codeausführung sowie Risiken für die Weboberfläche beschrieben. Danfoss fordert Betreiber inzwischen auf, unbedingt aktuelle Software, VPN-Zugänge, Firewalls, Netzwerksegmentierung und geänderte Kennwörter zu verwenden.
Bei Siemens betraf ein Sicherheitshinweis die „Desigo-CC“ -Versionen 6 und 7. Präparierte Grafikdokumente konnten dort die Ausführung von Schadcode ermöglichen. Für die Versionen 8 und 9 wurde wiederum eine als „Node2Shell“ bezeichnete Schwachstelle in einer eingebundenen Softwarekomponente gemeldet. Auch Denial-of-Service-Risiken bei Desigo-Controllern können den Anlagenbetrieb beeinträchtigen.
Für Betreiber und Fachplaner geht es daher um mehr als Patchen: Sie müssen Versionen, Schnittstellen, Verantwortlichkeiten, betriebliche Folgen und Wiederherstellungswege im Blick behalten. Welche Handlungsempfehlungen sich daraus für den Betrieb, die Wartung und die IT-Sicherheit von vernetzten Kälteanlagen ableiten, erläutert Michael Poeck, KRITIS-Beauftragter (TÜV Nord) unter Artikelnummer cci335264 in cci Wissensportal.
cci335414
Jede Art der Vervielfältigung, Verbreitung, öffentlichen Zugänglichmachung oder Bearbeitung, auch auszugsweise, ist nur mit gesonderter Genehmigung der cci Dialog GmbH gestattet.